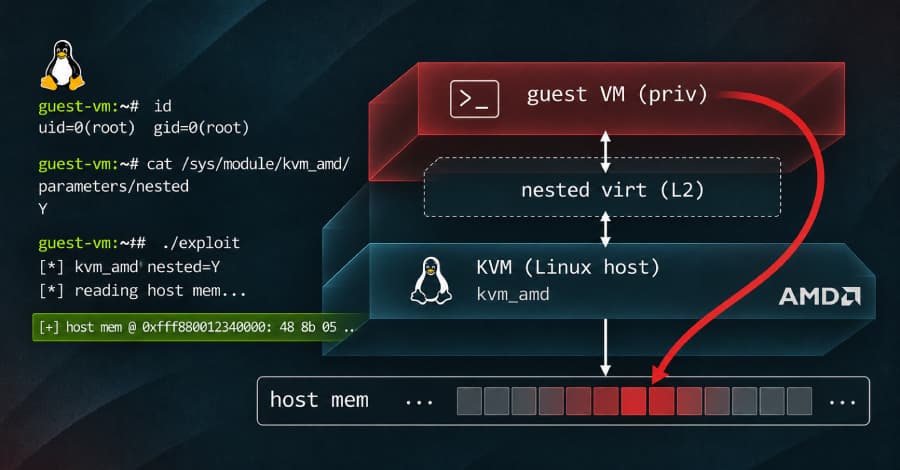
Linux çekirdeğine yerleşik sanal makine yöneticisi KVM'de bulunan bir açık, araştırmacıların DigitalOcean üzerinde kendilerine ait bir sanal makineden bulut sunucusunun yaklaşık 127 GB belleğini okumasına imkân verdi.
Paylaşımlı bir sunucuda bu bellek başka müşterilere ait sanal makinelerin verilerini de içerebiliyor. Açık CVE-2026-99312 koduyla izleniyor ve yalnızca AMD işlemcili, iç içe sanallaştırma özelliği etkin olan sunucuları etkiliyor.
Düzeltilmiş çekirdek sürümleri yayımlandı.