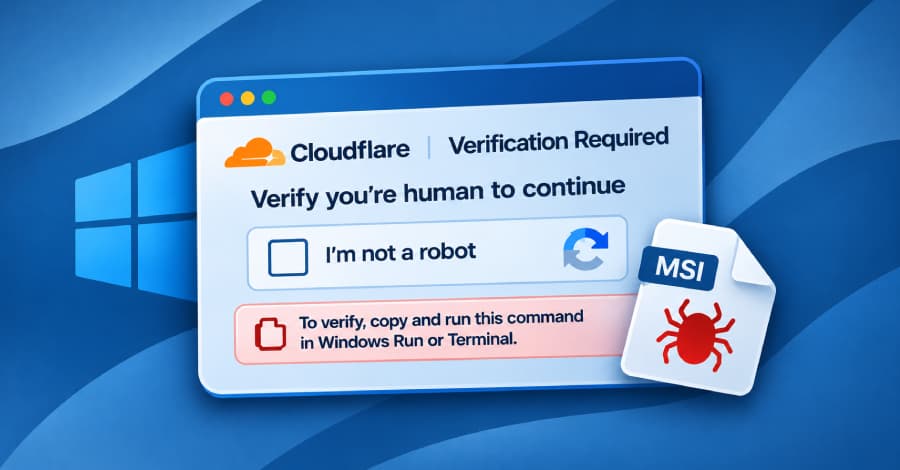
Güvenlik araştırmacıları, tehdit aktörlerinin ROMULUS ClickFix zararlı yazılım dağıtım platformunu kullandığını tespit etti. Platform, daha önce belgelenmemiş bir uzaktan erişim truva atını (RAT) hedef sistemlere ulaştırıyor.
Yeni RAT'ın CNCMachineRMS ile benzerlikler taşıdığı belirtiliyor. Blackpoint'in değerlendirmesine göre ROMULUS, büyük olasılıkla bir dağıtım hizmeti gibi çalışıyor ve CNCMachineRMS ile Legion Loader'ı ayrı zincirler üzerinden dağıtıyor.