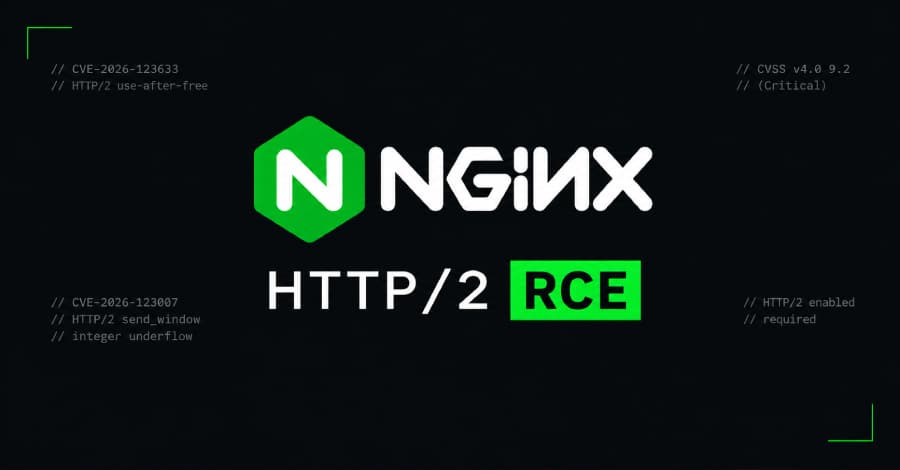
NGINX'in HTTP/2 desteğinde bulunan ve "nginx2root" adıyla anılan iki kritik güvenlik açığı, kimlik doğrulaması yapılmadan sunucularda uzaktan kod çalıştırılmasına imkân tanıyor. Açıklar, 1.9.5 sürümünden 1.31.8 sürümüne kadar uzanan geniş bir aralığı etkiliyor. Birinci açık CVE-2026-123007 kodlu, bağlantı akışını denetleyen bir hata olup çalışan sürecin belleğini bozabiliyor. Wiz, yalnızca statik dosya barındıran bir sunucuda HTTP/2 ve TLS üzerinden kimlik doğrulamasız uzaktan kod çalıştırmayı gösterdi.
Xint ise bu açığı ayrı bir Linux çekirdek açığıyla zincirleyerek kök yetkisi elde edildiğini ortaya koydu. Bu ikinci açığın çekirdekteki SCTP alt sisteminde olduğu belirtiliyor ve NGINX Docker konteynerinden çıkıp ana makinede kök yetki almak için kullanılabiliyor. İkinci açık CVE-2026-123633 kodlu, kullanım sonrası serbest bırakma sorunu. Bu açık, sınırlı bağlantı yuvası kalan bir sürecin aktif bağlantıyı kapatıp hâlâ kullanılan belleği serbest bırakabildiği durumda ortaya çıkıyor ve 1.19.7 ile 1.31.8 arasındaki sürümleri etkiliyor.
Açıkları Xint, Wiz, Ikotas Labs, Metnir ve Rapid7 araştırmacıları bağımsız olarak buldu. Censys, beş açıktan dördünün bellek bozulma koşullarını laboratuvarda yeniden üretti, ancak uzaktan kod çalıştırmayı başaramadı. F5, sürüm 1.31.9 ve 1.30.7 ile düzeltmeleri yayımladı.