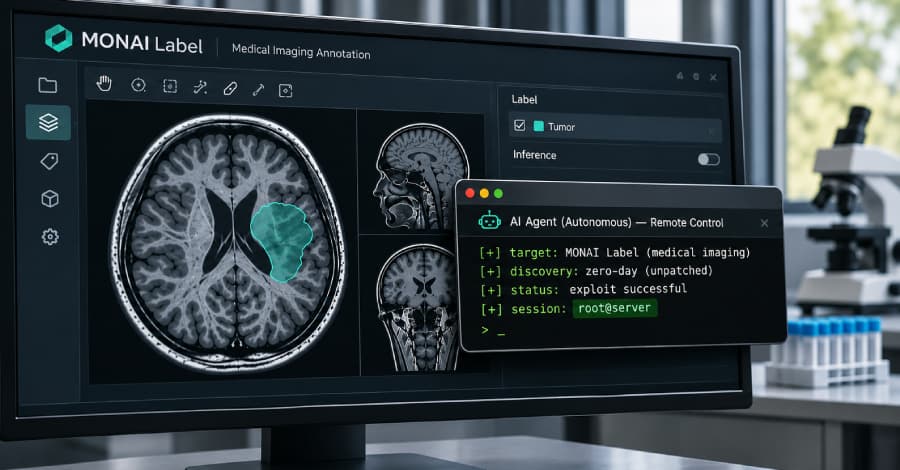
Amazon Threat Intelligence'ın bu hafta açıkladığına göre, Çin bağlantılı olduğu düşünülen saldırganlar otonom yapay zeka ajanlarını kullanarak MONAI Label adlı açık kaynaklı tıbbi görüntüleme sunucusunda daha önce bilinmeyen bir güvenlik açığı buldu. Bu açık sayesinde bir üniversite sunucusunda root erişimi sağlandı.
Açık, sunucuya hiçbir hesabı olmayan bir saldırganın depolama klasörünün dışına dosya yazmasına izin veriyor. Açık, varsayılan kurulumda MONAI Label 0.8.5 ve daha eski sürümleri etkiliyor.